Appearance
Signing Keys (Llaves de Firma)
Las Signing Keys (Llaves de Firma) son pares de llaves criptográficas utilizadas por el sistema para firmar digitalmente los Tokens de Acceso (JWT) que se emiten a los usuarios. De esta forma, las aplicaciones externas pueden verificar matemáticamente que el token es auténtico, que fue emitido por este servidor de identidad y que no ha sido manipulado en el camino.
El módulo se encuentra en Configuración OAuth2 -> Signing Keys.
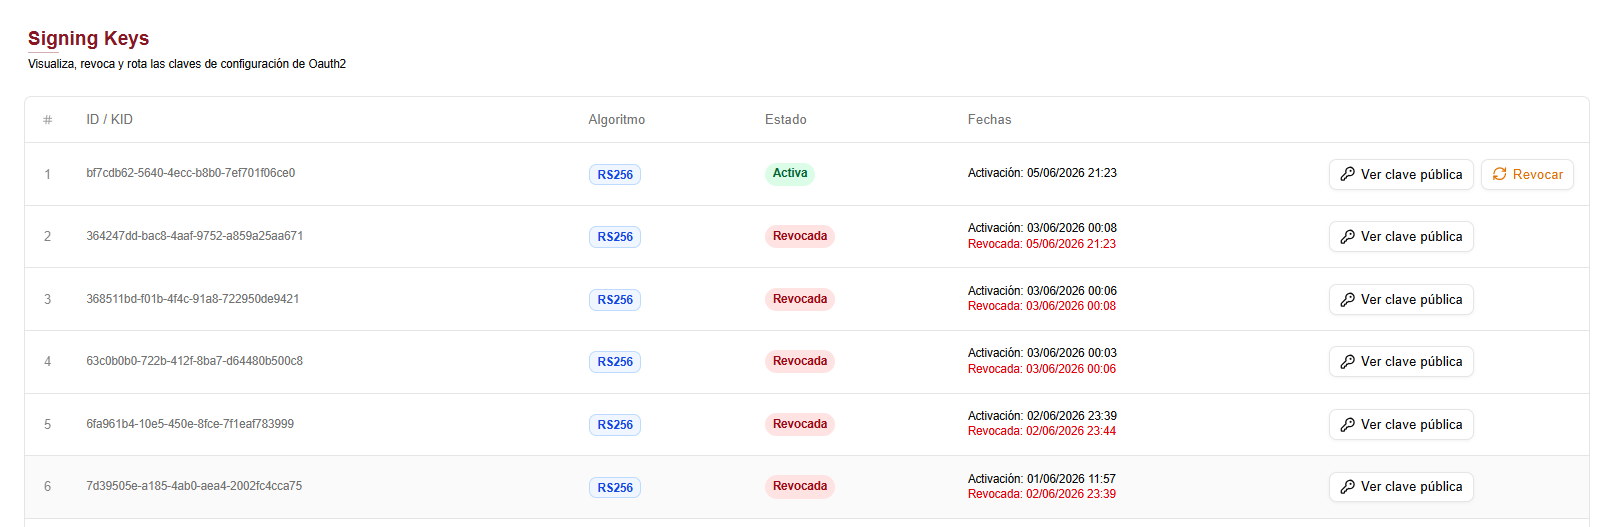
1. Información de la Tabla de Llaves
En esta pantalla se listan todas las llaves criptográficas que han sido creadas o utilizadas por el sistema:
- ID / KID (Key ID): Un identificador alfanumérico único para esa llave específica. Se incluye en la cabecera de los tokens para que las aplicaciones sepan qué llave usar para validarlos.
- Algoritmo: El algoritmo criptográfico de firma utilizado (ej:
RS256). - Estado:
- Activa (Azul/Verde): Es la llave que se está usando actualmente para firmar todos los nuevos tokens de acceso que se emiten. Solo puede haber una llave activa para firmas.
- Saliente / Retirada (Gris): Llaves antiguas que ya no se usan para firmar nuevos tokens, pero que el sistema mantiene legibles para que las aplicaciones puedan seguir validando tokens antiguos que aún no han expirado.
- Revocada (Rojo): Llaves que han sido canceladas de forma inmediata por motivos de seguridad. No se pueden usar para firmar ni para verificar.
- Fechas: Detalla cuándo se activó, cuándo se retiró o cuándo fue revocada.
2. Visualizar la Clave Pública
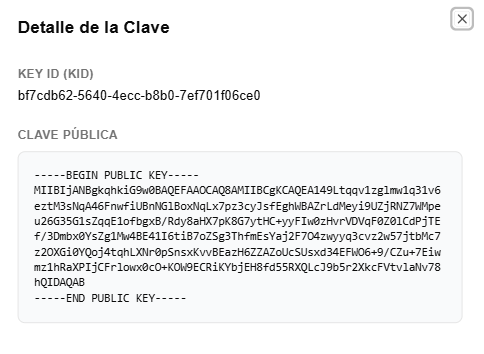
Para integrar de forma manual la validación de firmas en aplicaciones externas, es posible que necesite el certificado público de la llave.
- Haga clic en el botón Ver clave pública de la llave correspondiente.
- Se desplegará un diálogo con el Key ID (KID) y el bloque de texto con el formato estándar de Clave Pública PEM.
- Copie este contenido para configurarlo en su aplicación cliente.
3. Revocar y Rotar Llaves (Seguridad Avanzada)
Si sospecha que la seguridad de las llaves ha sido comprometida, o si las políticas de la institución exigen una renovación periódica, puede realizar una Rotación de Llave:

- Localice la llave que se encuentra en estado Activa.
- Haga clic en el botón Revocar.
- Aparecerá un mensaje de confirmación advirtiendo que se deshabilitará la llave y se generará una nueva.
- Al confirmar, el sistema automáticamente:
- Creará una nueva llave criptográfica y la marcará como Activa.
- Pasará la llave anterior a un estado de transición para evitar la desconexión abrupta de los usuarios actuales (a menos que se trate de una revocación forzada por brecha de seguridad).